
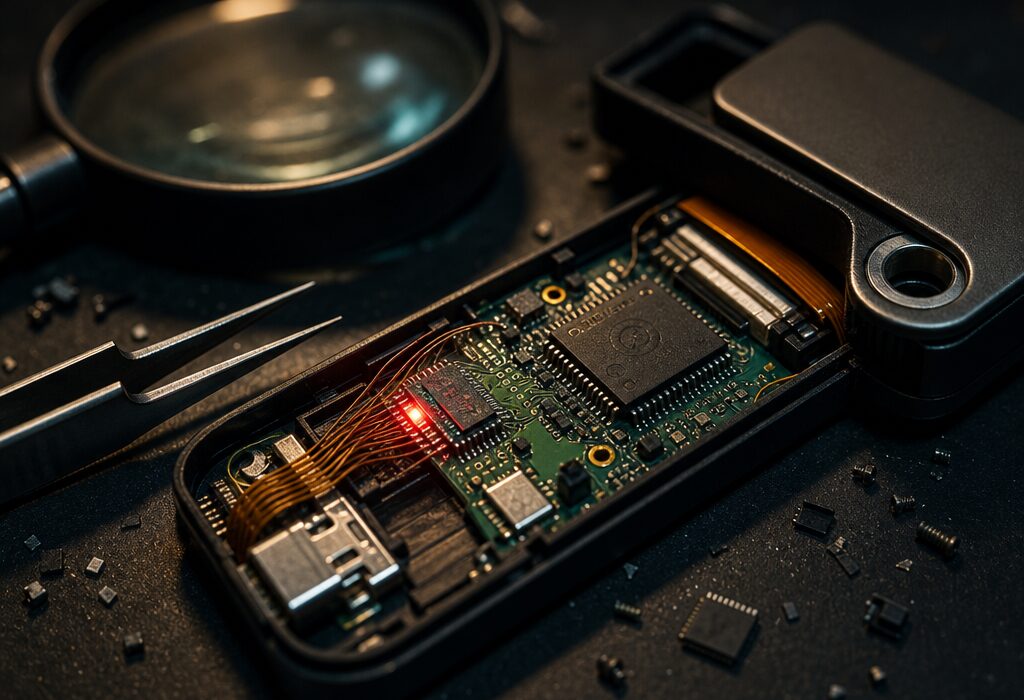
Hardverski novčanik koji je trebao biti neprobojan sef za kriptovalute pokazao se kao otvorena vrata — i to kroz službeni kanal prodaje.
Ledger je u subotu, 10. listopada, potvrdio da je novčanik prodan preko CryptoBilisa, njegovog ovlaštenog distributera za jugoistočnu Aziju, sadržavao nedopušteni hardverski implantat. Riječ je o uređaju koji je trebao čuvati privatne ključeve izvan interneta, a umjesto toga ih je predavao nepoznatoj strani.
Istraživači koji prate transakcije na blockchainu procjenjuju da je ukradeno između 86 i 93 milijuna dolara, odnosno otprilike 77 do 83 milijuna eura, iz više od 300 novčanika. Ledger nije potvrdio nijedan iznos i tvrdi da je broj pogođenih uređaja ograničen.
Kako je moguće da prijevara prođe provjeru
Ledger nije opisao sam implantat. Bivši šef burze Mt.Gox Mark Karpelès objavio je fotografije rastavljenog Ledger Nano X sa sumnjivom komponentom. Prema njegovoj analizi, ta komponenta čita podatke poslane na zaslon i prosljeđuje 24 riječi za oporavak prema van.
Najgore je što originalni čip ostaje na mjestu. Uređaj zato prolazi Ledgerov test autentičnosti i u upotrebi ne pokazuje ništa neobično. Karpelès je svoj primjerak kupio kod drugog distributera, pa još nije dokazano da krađe povezane s CryptoBilisom počivaju na istoj shemi.
Kad se dočepa tih 24 riječi, napadač može isprazniti novčanik kad god želi. Analitička tvrtka Bitquery opisuje istovremeni bijeg 93,2 milijuna dolara s 315 novčanika. Broj žrtava ostaje nepoznat jer jedna osoba može imati više novčanika.
Što jamči oznaka ovlaštenog distributera
CryptoBilis je bio upravo to — Ledgerov ovlašteni distributer za jugoistočnu Aziju. Taj status nije spriječio da krivotvoreni uređaji dođu do kupaca. Ledger tvrdi da njegovi interni sustavi i izravna prodaja nisu bili pogođeni.
Kako su zamke prošle tim kanalom, još nitko ne zna. Suosnivač Binancea Changpeng Zhao tvrdi da su napadači otkupili distributera i nametnuli mu ugovor o povjerljivosti. Tu tvrdnju nitko nije provjerio, a CryptoBilis nije odgovorio na upite.
CryptoBilis je obustavio prodaju novčanika do kraja istrage. Ledger je distributerima poručio da se opskrbljuju isključivo službenim kanalima i zabranio im daljnju prodaju vraćenih proizvoda. Tvrtka kaže da preispituje kontrole nametnute ovlaštenim distributerima.
Ovo nije prvi put da Ledger gubi povjerenje
U prosincu 2020. imena, adrese i telefonski brojevi oko 272.000 klijenata završili su na forumu nakon upada u njegovu internetsku trgovinu. Konkurencija nije pošteđena: u srpnju 2026. propust u softveru Coldcarda, koji generira frazu za oporavak, omogućio je krađu 100 do 130 milijuna dolara u bitcoinu.
Ledger sada kupcima koji su novčanik kupili kod CryptoBilisa u posljednjih 90 dana poručuje da još novi uređaj ne pokreću. Ako je već u upotrebi, sredstva treba prebaciti na novu frazu za oporavak, stvorenu na uređaju kupljenom izravno od Ledgera. Tvrtka podsjeća i da nikada ne zove klijente niti traži 24 riječi.
Ostaje pitanje koje ni Ledger ni njegov distributer nisu odgovorili: ako proizvođač ne može jamčiti ni za vlastiti ovlašteni lanac prodaje, čemu onda služi cijela arhitektura hardverskog novčanika? Korisnik koji je platio upravo zato da izbjegne posrednike u lancu povjerenja dobio je dokaz da je taj lanac najslabija karika.

1 komentar
hhehehe ,,, ajmo ,kupujte crypto , slamaricu vam neko moze odnijeti iz kuce