
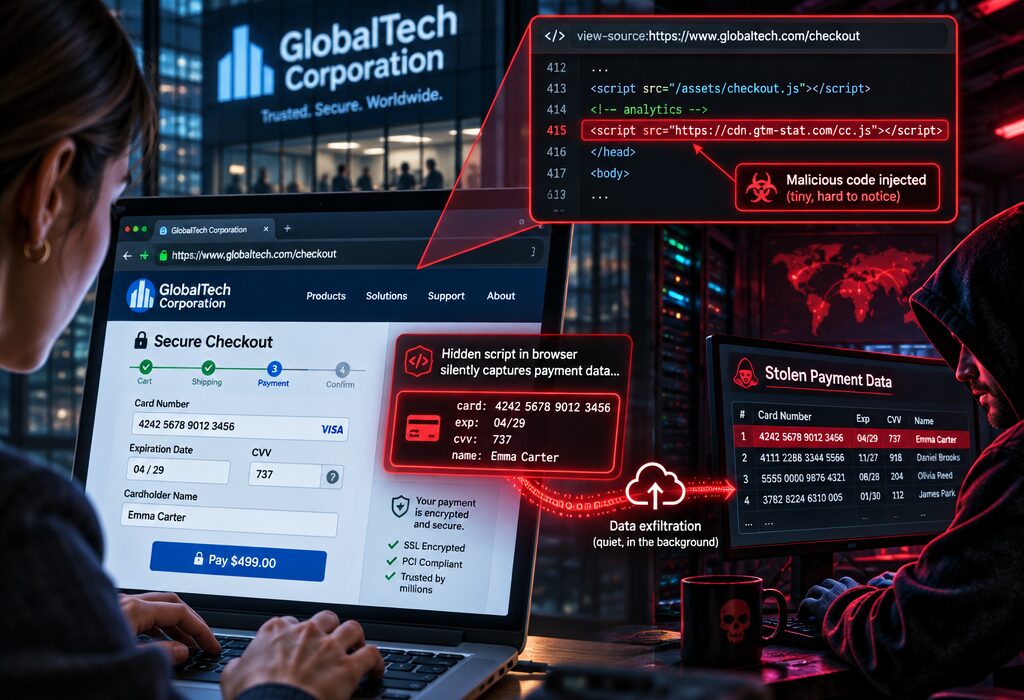
Napad nije došao sa sumnjivih adresa, nego kroz alat koji su te iste tvrtke same ugrađivale u svoje stranice.
Zlonamjerni kod na stranicama IKEA-e, BBC-ja i Air Francea, 16. studenoga krali su se podaci s kartica
Tijekom 16. studenoga 2026. posjetitelji 178 velikih web stranica, među kojima su BBC, IKEA, HSBC i Air France KLM, učitavali su zlonamjerni kod koji je krao podatke s platnih kartica i mijenjao adrese kriptonovčanika. Napad je otkrio britanski istraživač sigurnosti Scott Helme sa svojim timom Report URI, a opisao ga je na blogu iste večeri.
Napadači su iskoristili propust u alatu Optimizely Web Experimentation, koji tvrtke koriste za testiranje inačica svojih stranica. Propust im je dao pravo pisanja u projekte korisnika, pa su u polje za zajednički JavaScript, koji se izvršava na svakoj stranici, umetnuli vlastiti kod.
Report URI pregledao je 1.611 takvih skripti i pronašao 188 zaraženih kod 178 organizacija, a stvarni broj je vjerojatno veći. Među pogođenima su i CNN, Zoom, Salesforce, GitLab, Equifax, Ledger, Peacock i britanski TalkTalk.
Napad je trajao većinu dana. Prvo ubacivanje zabilježeno je u 4.21 po svjetskom vremenu na skripti BBC-ja, a kod za krađu kartica dodan je u 13.43. Report URI otkrio je zaraze između 19.24 i 19.59, masovno čišćenje uslijedilo je od 20.40 do 21.10, a u 21.52 zaražena je ostala još samo jedna skripta.
Kod je na stranicama, u međuspremniku i u poslanim zahtjevima mijenjao adrese kriptonovčanika, pa bi novac otišao napadaču. Iz obrazaca na samoj stranici krao je broj kartice, datum isteka i sigurnosni kod. Plaćanja kroz zasebne okvire poput Stripea bila su sigurna. Krao je i kolačiće i snimke zaslona, a na iPhoneima i iPadima u skrivenom okviru učitavao je alate za napad na iOS.
Zasad je na lancu blokova vidljiva krađa od oko 6.510 eura (7.150 dolara). Koliko je kartica ukradeno i koliko je uređaja kompromitirano, nije poznato. Optimizely navodi da je propust uklonio, maknuo zlonamjerni kod i osigurao račune korisnika.
Tko je 16. studenoga posjećivao neku od pogođenih stranica, treba ažurirati iPhone ili iPad na iOS 18.7.3 ili noviji, odnosno iOS 26.3 ili noviji, prije slanja kriptovaluta provjeriti adresu primatelja i pratiti izvode s kartice. Helmeova tvrtka i sama se bavi sigurnošću web stranica, ali nalaz je rezultat njezina izravnog istraživanja, a potvrdila ga je i stranica Privacy Guides.
Za kupce iz regije koji naručuju preko IKEA-ine stranice ili kupuju karte Air Francea slučaj je podsjetnik da opasnost ne dolazi samo sa sumnjivih stranica. Upravo su najpoznatije europske i svjetske tvrtke 16. studenoga nesvjesno poslužile kao kanal za krađu.

0 komentara
Komentari ovih korisnika vam se ne prikazuju.
Još nema komentara. Budite prvi.